11月の診断結果表示は例です
- 会員ページ他人の注文履歴を閲覧できる重大修正案あり
- 管理画面ログイン試行の制限なし高再テスト済み
- 社内ネットワーク古い機器の設定中
AIが毎月、攻撃を試して弱点を探す
年1回から、毎月へ。新しく見つかった弱点や、改修で入った弱点を、次の診断まで待たずに確かめます。
攻撃する側がAIを使う今、年1回の点検では間に合いません。Securiyは、AIによる毎月の脆弱性診断・ペネトレーションテスト、毎朝の社員アカウント点検、攻撃を見張る自動防御AIエージェントで、情報漏洩の入り口の抜けを見つけて直します。
Securiy ID
自動防御 AI エージェント
02:14 管理画面への不審な連続アクセスを検知
接続元を一時的に遮断しました
確認する元に戻す
無料チェック
HTTPS、セキュリティヘッダー、Cookie、メールのなりすまし対策(SPF・DMARC)を確認します。会員登録は要りません。
情報漏洩の入り口になりやすいところを、課題・業種・立場の3つの入り口から探せます。
課題から
入り口が増えるほど、一度の抜けが取引先にも広がります。
日本でAIを使う人のうち、会社が用意していない自前のAIツールを仕事に持ち込んでいる割合
Microsoft・LinkedIn「2024 Work Trend Index」日本の結果(2024年5月)
「AIの利用をめぐるサイバーリスク」が、組織の脅威として初めて3位に
IPA「情報セキュリティ10大脅威2026」組織編(2026年1月29日)
パスワードが漏れていても、2段階認証で減らせる乗っ取りのリスク
Meyerほか(Microsoft)「How effective is multifactor authentication at deterring cyberattacks?」2023年、arXiv:2305.00945。漏えいしたアカウントでのリスク低減率
被害にあった中小企業の、被害額の平均。復旧までは平均5.8日かかっています
IPA「2024年度 中小企業における情報セキュリティ対策の実態調査」(2025年5月、4,191社が回答)
被害にあった中小企業のうち、取引先にも影響が出た割合
同じIPAの調査
セキュリティの相談先が「特にない」と答えた中小企業の割合
同じIPAの調査
どれも公的機関や調査会社の公表値です。Securiyの実績の数字ではありません。
自社のサービスと社内ネットワーク、社員のアカウント、AIの使い方。
入り口の抜けを、
AIで見つけて、直して、見張る。
Securiy(セキュリー)は、Tempura technologies株式会社が提供するセキュリティサービスです。AIによる診断・ペネトレーションテスト、社員アカウントの点検、自動防御を、情シスが足りていない会社でも少ない運用負荷で続けられるようにしています。

サービス紹介
公開サービス・アプリ・社内ネットワークに、AIが脆弱性診断とペネトレーションテストを実施。修正コードの案と、直したあとの再テストまで届けます。
単発でも毎月でもGoogle WorkspaceとMicrosoft 365につなぐと、2段階認証の未設定、パスワードの漏えい、退職者のアカウントを毎朝見つけ、本人に直してもらいます。
月¥10,000から・14日間無料02:14 管理画面への不審な連続アクセスを検知
接続元を一時的に遮断しました
確認する元に戻す
攻撃の兆候をAIエージェントが見張り、検知したら知らせ、あらかじめ決めた範囲で止めます。権限は段階的に設定できます。
権限は段階的に設定人も端末も入り混じる職場ほど、抜け漏れは見えにくくなります。
 Securiy ID
業務委託の先生、私物の端末、事務所と個人の案件。端末の中を見ずに、規程を守っていることを示します。
Securiy IDを見る AI利用の安全設計
取引先のチェックシートと、現場でのAI活用を両立。最重要の図面は社内で動くAIに。
AI利用の安全設計を見る 開発チーム向け
サービス側の検証は開発チーム向けへ。
開発チーム向けを見る 脆弱性診断・ペネトレーションテスト
新しく見つかった弱点や、改修で入った弱点を、次の診断まで待たずに確かめます。
脆弱性診断・ペネトレーションテストを見る 脆弱性診断・ペネトレーションテスト
今の診断会社はそのままで、間の月を埋める使い方もできます。
脆弱性診断・ペネトレーションテストを見る パートナープログラム
年1回から、毎月へ。新しく見つかった弱点や、改修で入った弱点を、次の診断まで待たずに確かめます。
指摘で終わらせない。直し方をコードで示し、同じ攻撃で塞がったことを確かめて報告します。
2段階認証の未設定、パスワードの漏えい、退職者のアカウントを、重要度の順に一覧にします。
【対応のお願い】パスワードを変えてください(5分)
対応しました手伝ってほしい
見つけたものは、手順つきのメールで本人に依頼します。
個人のChatGPTやMCPの接続まで洗い出し、扱う情報の区分を決めます。
02:14 管理画面への不審な連続アクセスを検知
接続元を一時的に遮断しました
確認する元に戻す
止める範囲は、あらかじめ決める。まず「見張る・知らせる」から始め、止める・直すの権限は段階的に広げます。
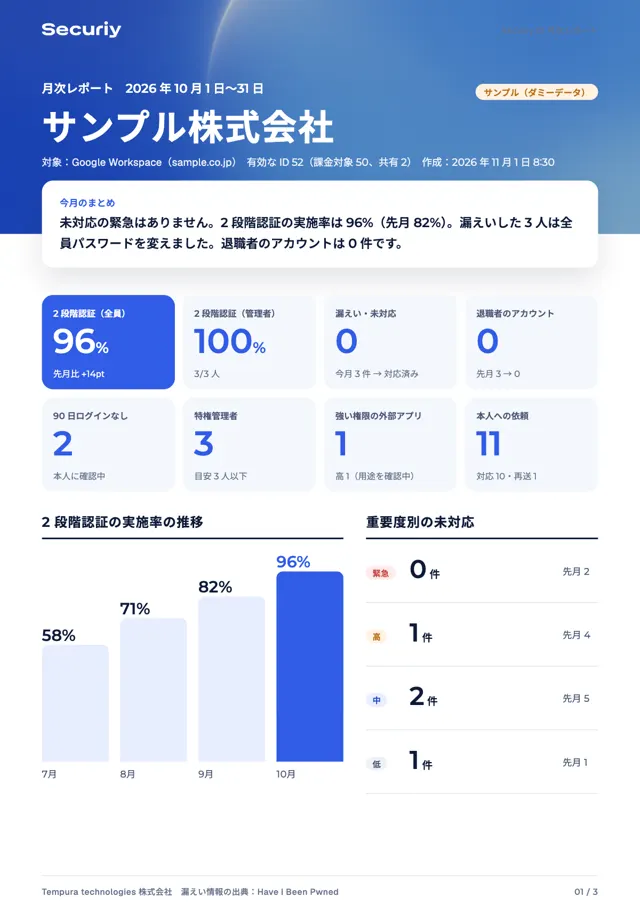
2段階認証の実施率などを、月次のレポートで残します。
自動送付は2026年11月からマーケットの動きが早い中で、スピードは落とせない。スタートアップとして、このスピード感は非常に助かりました。
 歩いて稼げるポイ活アプリSampo
脇山 様
「スタートアップとして、このスピード感は非常に助かりました」歩いて稼げるポイ活アプリSampo脇山 様
自分たちで進める場合や、年1回の診断と比べて、変わることは4つです。
Securiyがしないこと
| 項目 | 年1回の手作業の診断 | 自動の診断ツール | 脆弱性診断・ペネトレーションテスト |
|---|---|---|---|
| 頻度 | 年1回〜半年に1回 | いつでも | 毎月(単発も可) |
| 調べ方 | 人が項目の一覧に沿って確認 | 既知の弱点との照合 | AIが攻撃を試し、人が結果を確認 |
| 直し方 | 対策の助言 | 一般的な修正方法 | 対象に合わせた修正コードの案 |
| 直したあと | 別途依頼 | 再実行 | 同じ攻撃で再テストして報告 |
| 対象 | 公開サービス中心 | 公開サービス中心 | 公開サービス・アプリ・社内ネットワーク |
今の診断会社はそのままで、間の月を埋める使い方もできます。
2026年11月時点の、公開されている情報にもとづく一般的な傾向です。サービスや製品によって異なります。
30 IDまで込み・1年契約(自動更新)・年払い(月払い・請求書払いはご相談)。
Securiy ID 提供中
スタータープラン
¥10,000 / 月(税抜・30 IDまで)
31 ID目から1 IDあたり¥300。ビジネスプランは月¥20,000(30 IDまで、31 ID目から¥600)
| 社員の人数 | スタータープラン | ビジネスプラン |
|---|---|---|
| 10人 | ¥10,000 | ¥20,000 |
| 30人 | ¥10,000 | ¥20,000 |
| 50人 | ¥16,000 | ¥32,000 |
| 100人 | ¥31,000 | ¥62,000 |
| 200人 | ¥61,000 | ¥122,000 |
| 300人 | ¥91,000 | ¥182,000 |
スタータープランは30 IDまで月¥10,000、31 ID目から1 IDあたり¥300。ビジネスプランは30 IDまで月¥20,000、31 ID目から¥600。共有・社外・システム用と停止中のアカウントは数えません。プランごとの機能の違いは、料金ページの比較表で確かめられます。
プランの違いを比べる料金が決まるもの
まず試す
無料のURLチェック料金が決まるもの
まず試す
まずは「見張るだけ」から始められます料金が決まるもの
まず試す
無料のAI利用チェック見積もりは、30分の相談で。
次のものを伺えば、範囲と見積もりの進め方をその場で決められます。
AI利用の安全設計の価格は、検討中の案を含みます。Securiy IDの提供時期は提供状況にまとめています。
導入前によく聞かれることを、分野ごとにまとめました。
Tempura technologies株式会社が提供するセキュリティサービスです。社員のアカウント、AIの使い方、自社のサービスという3つの入り口について、見つける・整える・確かめるまでを支援します。
Google WorkspaceかMicrosoft 365を使っている会社に向けて作っています。退職者のアカウント、2段階認証の未設定、パスワードの漏えい、社員のAIの使い方を、少ない人手で見たい会社に向いています。
管理者が読み取りの権限を許可すれば、その日のうちに2段階認証の未設定と漏えいの件数が分かります。翌朝からは毎朝8:30にチェックします。
はい。どちらも読み取りだけで連携します。連携のためにSSOや2段階認証を外す必要はありません。
Google Workspaceは特権管理者、Microsoft 365はグローバル管理者が最初の許可をします。許可したあとは、ふだんの確認は一般の管理者でもできます。
最終サインイン日時など一部の情報の取得には、Microsoft Entra ID P1(Business Premiumなどに含まれます)が必要です。P1がない場合、その項目は「取得できません」と表示し、ほかの確認は続けます。
あります。利用規約では、本サービスを導入すること、確認する情報の種類と目的を、利用企業から社員へ事前に伝えると決めています。
同じ画面を、それぞれの目的で使います。情シスの担当者は、毎朝の対応事項だけを見ます。本人に依頼が届き、直れば一覧から自動で消えるので、一人ずつ声をかける必要はありません。経営・総務の方は、月に一度のレポートで、取引先のチェックシートにそのまま書ける数字を確認します。
はい。開発チーム向けに、WebサービスやAPIをAIが実際に操作して脆弱性を探し、GitHubに修正PRを出し、同じ攻撃で直ったことを確かめます。料金は対象に合わせてお見積りします。
人事名簿のCSVと照合して、退職した人の有効なままのアカウントを見つけます。
社員のメールアドレスを、公開されている漏えいデータと毎朝照合します。照合にはHave I Been Pwnedを使います。漏えいデータベースの網羅性は保証しません。
見ません。Securiy IDが見るのは、アカウントの設定・ログイン履歴・外部アプリに与えた権限だけです。使う権限は一覧で公開しています。
会社が把握していないAIツールを、社員が業務に使うことです。日本でAIを使う人の78%が、会社が用意していない自前のAIツールを仕事に持ち込んでいます(Microsoft・LinkedIn「2024 Work Trend Index」)。Securiyは使われているAIを洗い出し、使ってよいAIと扱う情報の区分を決めます。
一律に禁止すると、社員が個人のアカウントで使い始め、会社から見えなくなることがあります。先に、扱う情報の区分と渡す権限、学習に使われない契約かどうか、つなぐ先を決めます。どこまで認めるかは、取り扱う情報と社内の規程によって変わります。
必須とは限りません。契約や法令で社外に出せない情報を扱う場合は、社内で動くAIを検討します。どちらが合うかは、情報の区分と権限、契約、つなぐ先を確かめてから決めます。
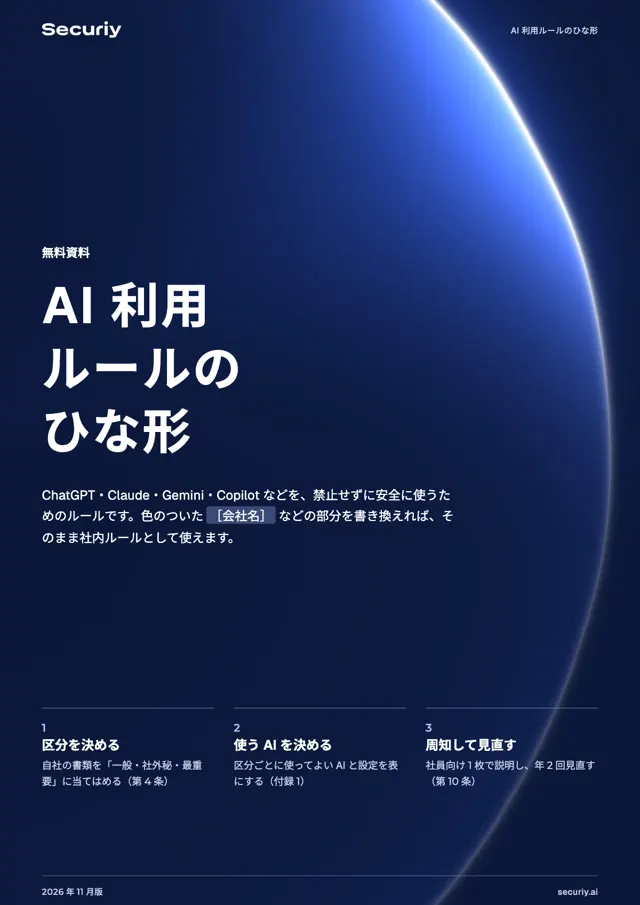
AI利用ルールのひな形があります。データの重要度3段階と、使ってよいAIの表・接続台帳・社員向け1枚まとめがつきます。
まだ一度も調べていないなら、脆弱性診断で穴の一覧を作るのが先です。対策を入れたあとや、取引先から「実際に攻撃して確かめたか」を聞かれたときは、ペネトレーションテストが向いています。Securiyでは、30分の相談で対象と目的を決めてから、どちらが合うかをご提案します。
標準ではテスト環境で行います。本番環境での実施は、対象・期間・方法・実施しないことを書面で合意した場合に限ります。見つけた認証情報を使ってログインすることはありません。
保証はしません。合意した範囲を合意した方法で試し、見つけたことと確かめられなかったことを分けて報告します。範囲の外が安全だとは言いません。
単発と毎月から選べ、対象の数と規模に応じてお見積りします。
依頼するサービスです。30分の相談で範囲を決め、対象・期間・方法を書面で合意してから、Securiyが攻撃を試して結果を報告します。開発チーム向けの診断では、テスト環境のURLとテスト用アカウントを共有し、GitHubにSecuriyのアプリを入れます。
脆弱性診断は穴の一覧を作り、ペネトレーションテストは、その穴を使って攻撃者の目的が達成できてしまうかを試します。Securiyは、AIの利用環境、社員のアカウント、自社のサービスを合意したシナリオで攻撃し、止まった・通った・範囲外を分けて報告します。直したあとは、同じ方法で再テストします。
はい。今の診断会社はそのままで、間の月を埋める使い方もできます。
はい。抜き打ちテストは1回ごとのお支払いで、標準ではテスト環境で、30日の間に日時を予告せずに試します。テスト終了から30日以内に自社のサービスの1年契約を始めた場合は、テスト費用を初期費用に充てます。
抜き打ちテストは、1回(30日間)の料金です。範囲を決めて行うテストは、対象と期間に合わせてお見積りします。開発チーム向けの診断は、アプリ1つ・主な操作2つから始められ、月額でご案内します。
使いません。貴社が取り扱う情報をAIモデルの学習に使いません。データは契約終了から30日以内に削除します。
標準ではテスト環境で行います。本番環境での実施は、対象・期間・方法・実施しないことを書面で合意した場合に限り、事前にお知らせします。開発チーム向けの診断は、本番環境には攻撃せず、テスト環境でだけ行います。
稼働中のサービスへの攻撃を24時間見張り、兆候を検知して担当者に知らせます。あらかじめ決めた範囲では、通信の遮断などの対処を自動で行い、被害を最小にします。原因の修正案の作成と、直ったことの再確認までを支援します。
まず「見張るだけ」で動かし、検知の内容を確かめてから、知らせる・止める範囲を決めていきます。流れは、資料を見るか相談する、対象と権限の範囲を決める、つなぐ、見張るだけで動かす、知らせる・止める範囲を広げる、定期的に見直す、の6つです。
3段階から選べます。「見張るだけ」「知らせる」「決めた範囲で止める」の順に広げられ、最初は「見張るだけ」から始められます。どの段階にするかは、貴社ごとに決めます。
戻せます。止めた操作は一覧に残り、解除すれば元の状態に戻ります。止めたあとは、通常の利用に影響が出ていないかを確かめます。
Google Workspace・Microsoft 365で有効な社員のアカウントを1 IDと数えます。停止中のアカウントと、共有・社外・システム用のアカウントは数えません。料金はスタータープランで月10,000円(30 IDまで、31 ID目から1 IDあたり300円、税抜)です。
1年契約で、カードでの年払いが基本です。月払いと請求書払い(銀行振込・月末締め翌月末払い)はご相談ください。
トライアルが終わった日に、申込み時に選んだプランの1年契約が始まり、登録したクレジットカードに1年分(月払いの場合は1か月分)を請求します。続けない場合は、トライアル中に自動更新を止めれば(プランの画面、または担当者への連絡)料金はかかりません。
管理画面の「自動で続けない」を選ぶか、当社にご連絡ください。契約期間(1年)の終わりで終了します。満了の1か月前までにお申し出ください。途中で解約しても、支払い済みの料金は返金しません。データは契約終了から30日以内に削除します。
ありません。SecuriyはIDもパスワードも受け取りません。Google WorkspaceかMicrosoft 365の管理者が、読み取りの権限をOAuthで許可するだけです。2段階認証の未設定と漏えいが、その日のうちに分かります。人事名簿のCSVを取り込むと、退職者のアカウントも照合します。
見るのは、アカウントの状態と最終ログイン、2段階認証の設定と管理者権限、外部アプリに許可した権限の種類です。パスワード、メール本文、ファイルの中身、チャット、端末の中は見ません。機能ごとに使う権限は、信頼とデータの扱いのページで一覧にしています。
見つけたものは、手順つきのメールで本人に依頼します。返信ボタンで状況が分かり、直ったものは一覧から消えるので、管理者が一人ずつ声をかける必要はありません。
ありません。本人が動けないときだけ、管理者が承認して止めます。操作はすべて記録します。止める操作は2026年12月から使えます。
通信と保存データは暗号化しています。操作ログは1年保存します。貴社が取り扱う情報は、契約終了から30日以内に削除します。
対象・期間・方法を書面で合意してから行います。合意した範囲を合意した方法で試し、見つけたことと確かめられなかったことを分けて報告します。直したあとに、同じ方法でもう一度試します。
まだ取得していません。その代わりに、使う権限・取得するデータ・責任の範囲を、信頼とデータの扱いのページで公開しています。
使いません。貴社が取り扱う情報をAIモデルの学習に使いません。データは契約終了から30日以内に削除します。
平日10:00〜18:00に、メールで1営業日以内に返信します。緊急の漏えいは24時間以内に連絡します。
仕事で使うアカウントとAIを、
安心して使い続けられるように。
Securiyが毎朝の確認と本人への連絡を受け持ち、
働く人を守るセキュリティ対策を続けます。