



「品質は落とせない。でも、スピードも落とせない」歩いて稼ぐポイ活アプリ「Sampo」が、AIによるセキュリティ検証を選んだ理由
PONT株式会社 代表取締役脇山 雄気 氏
歩く、ゲームをする。そうした日常の行動でポイントが貯まり、ステーブルコインにも交換できるポイ活アプリ「Sampo」。運営するPONT株式会社は、金融に近い領域を扱うからこそセキュリティを重視しつつ、新機能を早く届けることも求められていました。
同社は2026年10月、Securiy(セキュリー)によるアプリとバックエンドAPIの検証を開始。準備に要したのは3〜4項目の受け渡しだけで、レポートは約1週間で届きました。依頼の背景と、実際に使って感じたことを、代表の脇山氏に伺いました。
「スタートアップとして、このスピード感は非常に助かりました」PONT株式会社 代表取締役 脇山 雄気 氏
この事例のポイント
課題
品質を守るほど、開発のスピードが落ちる
外部の監査は時間と費用がかかり、社内の開発者の手も取られていた。
決め手
開発者は機能に集中、セキュリティは第三者に
この分担で、品質とスピードを両立できると考えた。
効果
準備は3〜4項目、レポートは約1週間
重要度順に整理された報告で、対応の優先順位をすぐに決められた。
Sampoについて
歩くことが「新しい金融体験の入り口」になるアプリ
はじめに、事業とサービスについて教えてください。
PONT株式会社は、ブロックチェーン周りの開発を行っている会社です。日本の大企業向けにブロックチェーンの実装を支援するほか、自社でもブロックチェーンに関わるスマホアプリを開発しています。
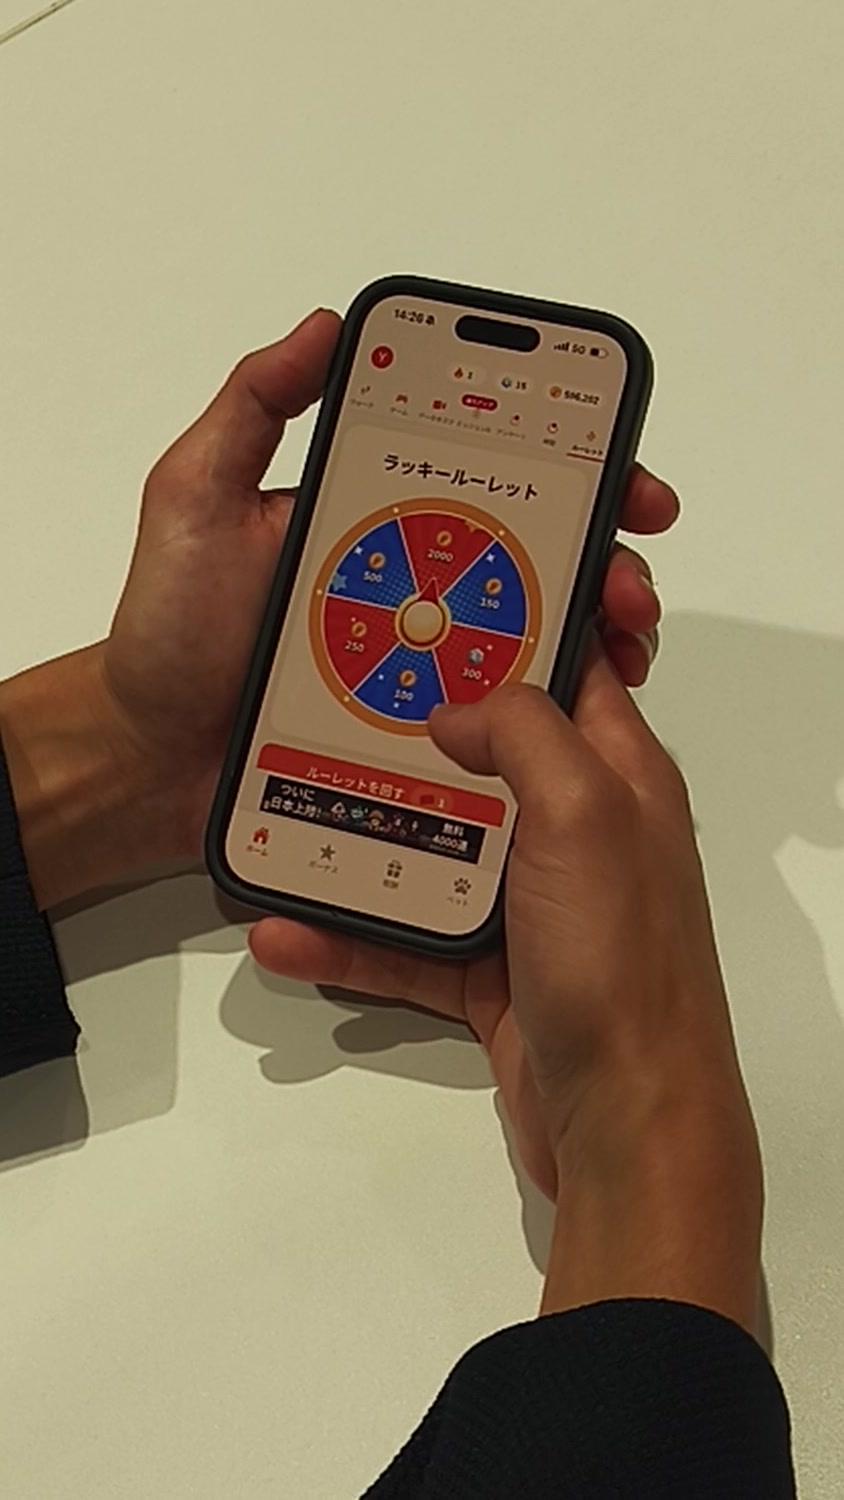
現在は「Sampo」という、歩いて稼げるポイ活アプリをメインで運営しています。歩く、ゲームをするといった日常的な活動を「稼ぐ」につなげていく体験をつくっています。貯まったポイントは、PayPayポイントや楽天ポイントなどに交換できるだけでなく、ステーブルコインにも変えられます。新しい金融体験の入り口になるようなプロダクトを提供しています。
歩いて稼げるポイ活アプリ歩く・ゲームをするといった日常の行動でポイントが貯まり、各種ポイントやステーブルコインに交換できます。
導入前の課題
レビュー体制は整えていた。それでも残った「時間・費用・人手」の壁
これまで、セキュリティにはどのように取り組んできましたか。
自社プロダクトでも、他社から依頼を受けた開発でも、まず社内で役割を分けています。コードを書くメンバーと、QAやセキュリティのチェックをするメンバーを分けることで、一人が書いたコードに依存しない仕組みにしています。最近はAIによるレビューも少しずつ取り入れ、よりクオリティの高いコードを書けるようにしてきました。
ブロックチェーン、特にスマートコントラクトはセキュリティが非常に大事です。そのため、コントラクトの監査を専門とする会社にも依頼していました。
その中で、どのような課題がありましたか。
外部の監査は、どうしても時間がかかります。コントラクトに特化したものは費用も高くなりがちで、そこが一つのネックでした。
もう一つは、セキュリティの対応に自社のリソースを割り当てる必要があることです。その分、開発のスピードが遅くなってしまう。これは今までずっとありました。
品質の担保は絶対にしなければいけない。ただ、スピードを落とすことはできない。そこにジレンマがありました。
決め手
決め手は「開発者は機能に集中し、セキュリティは第三者の目で」
Securiyに依頼いただいた背景を教えてください。
Sampoの開発を進める中で、新しい機能をどんどん自社で出していきたいという思いがあります。一方で、ステーブルコインを含め、金融的な部分にも触れています。セキュリティは確実に担保しながら、需要のある新機能を早くリリースしたい。それがニーズでした。
そこでSecuriyさんにお声がけいただきました。自社の開発者には自分たちの機能にフォーカスしてもらい、セキュリティ面は第三者であるSecuriyさんに見てもらう。そうすることで、安全性をより確実に担保しながら、スピード感は落とさずに進められるのではないか。そう考えて、ぜひご一緒したいと思いました。
準備
準備は3〜4項目を渡すだけ。すぐに検証が始まった
始めるにあたって、準備の負担はいかがでしたか。
こちらで準備することは、本当にそれほどありませんでした。GitHubのアクセスをお渡しする、アプリのビルドをお渡しする。その程度です。
本当に3〜4項目ぐらいの内容をお渡しするだけで、すぐにチェックに取り組んでいただけたのは印象的でした。
レポート
重要度順のレポートだから、開発チームにそのまま渡せた
レポートをご覧になった印象はいかがでしたか。
重要度の高いものが優先的に書かれていて、どれから見ればよいかがすぐに分かるようにまとまっていました。
そのため、社内の開発チームに渡すときも「まずは重要度の高いところから対応していこう」と、優先順位付けが簡単にできました。
レポートは見やすく、かつアクションにつなげやすかったと思っています。
診断レポート重要度順に並べ替え
- 1重大他人の会員情報をAPIから参照できる例|API・認可修正コードの案つき
- 2高入力値の検証が抜けている例|会員ページ修正コードの案つき
- 3中ログインの有効期限が長い例|セッション修正の手順つき
- 4低エラー画面に内部の情報が出る例|設定修正の手順つき
スピード
一番良かったのは「スピード」
全体を通して、良かった点を教えてください。
品質はもちろんですが、一番良かったのはスピード感です。これまでの監査と比べて、非常に早く進めていただけました。
自分たちでアプリをつくっていて、マーケットの動きも速い。その中で、自分たちのリソースは新しい機能の開発に充てつつ、情報を提供してからレポートをいただくまで1週間ほどで対応していただけました。すぐにフィードバックをいただけたことは、スタートアップとして非常に助かりました。
Securiyチームの方は、レスポンスも含めて本当に早かったです。
PONT株式会社 代表取締役この迅速さが、弊社としては鍵というか、助かったなと思っています。
脇山 雄気 氏
今後への期待
セキュリティは「一度で終わり」ではない。継続的に高める仕組みへ
今後、Securiyに期待することを教えてください。
個人情報の漏えいも含めて、AIによる攻撃がより洗練されてきています。その中で、防御の需要はすごく高まっています。スタートアップでもセキュリティを簡単に高められる仕組みは、非常に重要になってくると思っています。
レポートから始まって、「このコードをこう直したほうがよい」という提案がプルリクエストなども含めて自動化されていくと、実装を進めやすくなります。1回のレポートで終わるのではなく、継続的にセキュリティを高める仕組みになっていくと、非常に嬉しいです。
Pull request
修正の提案:入力の検証を追加
securiy/fix-input-validationmain
- 12
def update_profile(req): - 13-
save(req.body) - 13+
data = validate(req.body) - 14+
save(data)
再テスト:同じ攻撃で止まることを確認
Securiyによる解説
AIの攻撃が増えるいま、診断とペネトレーションテストは「月に1回」へ
脇山氏が指摘するとおり、攻撃する側もAIを使うようになり、サイバー攻撃は質・頻度ともに上がっています。
日本の組織が受けたサイバー攻撃
2026年9月・前年同月比
世界平均の48%増を大きく上回りました。出典:チェック・ポイント・ソフトウェア・テクノロジーズ
弱点探しから侵入までをAIが自動で進めるようになり、新しい脆弱性や攻撃手法は毎月のように公開されています。一方で、一般的な実施頻度は、脆弱性診断が四半期に1回、ペネトレーションテストが年1回ほど。次の実施までの間に生まれた弱点は、確認されないまま残ります。Sampoのように新機能を次々とリリースするサービスでは、その間にもコードが変わり続けます。
| 項目 | 1月 | 2月 | 3月 | 4月 | 5月 | 6月 | 7月 | 8月 | 9月 | 10月 | 11月 | 12月 |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 一般的な頻度の例 | ||||||||||||
| 脆弱性診断 | 実施 | 実施 | 実施 | 実施 | ||||||||
| ペネトレーションテスト | 実施 | |||||||||||
| Securiy | ||||||||||||
| 脆弱性診断 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 |
| ペネトレーションテスト | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 |
| レポート・修正コードの案 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 | 実施 |
Securiyは、脆弱性診断とペネトレーションテストは少なくとも月に1回は必要だと考えています。AIが検証を担うことで、これまで時間と費用の面で難しかった「毎月、診断とペネトレーションテストの両方を行う」運用を、現実的な負担で続けられるようにしました。既存の診断会社はそのままで、間の月を埋める使い方もできます。
これから
毎月の検証に加えて、自動防御AIエージェントも
毎月の検証で弱点を減らしても、攻撃そのものは24時間続きます。そこでSecuriyは、攻撃の兆候をAIエージェントが監視し、検知したら知らせ、あらかじめ決めた範囲で止める「自動防御AIエージェント」を提供しています。
Sampoでも、継続的な検証に加えて、この自動防御AIエージェントを今後試していくことを視野に入れています。
- STEP 1見つけるAIが毎月、疑似攻撃で弱点を探す
- STEP 2直す修正コードの案と、修正後の再テスト
- STEP 3監視する自動防御AIエージェントが24時間、兆候を検知して通知
見つける、直す、監視する。脇山氏の言う「継続的にセキュリティを高める仕組み」を、一つの流れとして形にしていきます。
おすすめの会社
「スピードも品質も妥協したくない会社」に
最後に、どのような会社に勧めたいですか。
自社のプロダクトを持っていて、よりスピード感を持って開発を進めたい。ただ、個人情報の漏えいなどが起きないよう、品質はしっかり担保したい。そういう会社には、非常におすすめできると思います。
脇山氏の言葉
セキュリティは、
一回アップデートしたら 終わりというもの ではなく、
継続的に見直していかなければ いけないもの。
そこを伴走して一緒に 進められたらと 思えるような パートナーでした。
PONT株式会社 代表取締役
脇山 雄気 氏
Securiy(セキュリー)について
Securiyは、Tempura technologies株式会社が提供するセキュリティサービスです。AIによる脆弱性診断・ペネトレーションテスト、社員アカウントの点検、自動防御を、少ない運用負荷で続けられる形で提供しています。
- 脆弱性診断・ペネトレーションテスト公開サービス・アプリ・社内ネットワークをAIが疑似攻撃で検証し、修正コードの案と修正後の再テストまでを届けます。単発でも毎月でも利用できます。
- Securiy IDGoogle WorkspaceやMicrosoft 365とつなぎ、2段階認証の未設定、パスワードの漏えい、退職者のアカウントを毎朝点検します。
- 自動防御AIエージェント攻撃の兆候を監視し、検知したら知らせ、あらかじめ決めた範囲で止めます。
記事の内容は2026年11月の取材時点のものです。