SIMULATE/PROTECT/ADAPT 早わかり
リスクの検証、不正操作への対策、修正と再検証。3つのサービスの役割と成果物を1枚ずつご紹介します。
RESOURCES
AIを使った攻撃への備え方、診断との組み合わせ方、ベンダー選定のポイントなど。
社内での検討や共有にお使いいただける資料をまとめました。
リスクの検証、不正操作への対策、修正と再検証。3つのサービスの役割と成果物を1枚ずつご紹介します。
依頼前に、御社が用意するもの・かかる時間・残る成果物を確認できます。分担・見本・よくある質問つき。
修正案の作成から、「拒否される」と「壊れていない」の両方の確認、判断の記録までの流れ。
攻撃者がAIを使うと何が変わるのか。公表資料をもとに、守る側に求められることを整理しました。
SAST/DAST・WAF・認可SDKが担う範囲と、業務上の操作が成立しないことを確かめる工程の空白。
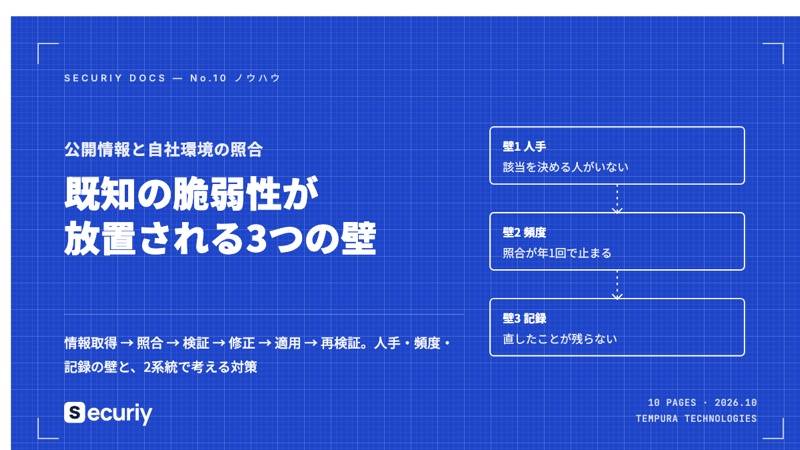
公開情報と自社環境の照合から再検証まで。人手・頻度・記録の壁と、2系統で考える対策。
AI機能・外部APIにも業務ルールを。要求を照合して許可・拒否する設計を、導入時の検証項目つきで。
未知の脆弱性をすべて見つける前提を捨て、権限・承認・上限の確認で不正操作を成立させない設計。
公開情報の取り込み、照合、再検証を回し続けるために、最初に決めておく運用の形。
置き換えではなく追加。いまの対策の範囲を棚卸しし、足りない確認だけを決める手順。
AIを組み込んだアプリで、業務ルールの外の操作が成立しないかを確かめる4つの確認点と棚卸し表。
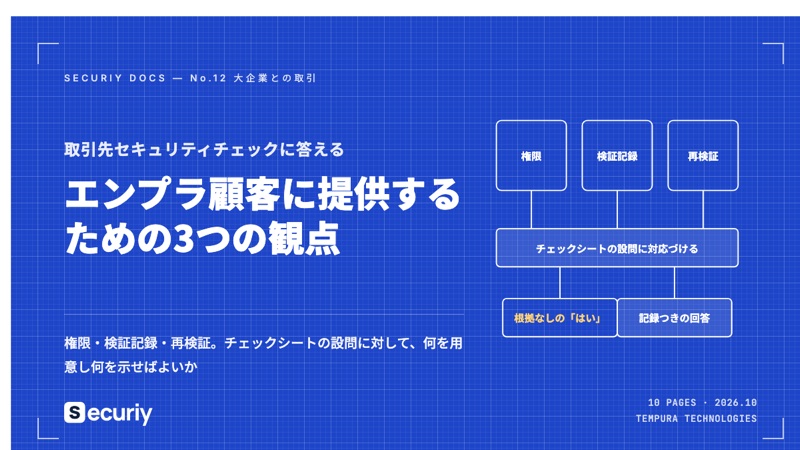
取引先セキュリティチェックに答えるために、権限・検証記録・再検証で何を用意し何を示すか。
対象の操作・試す立場・試す環境・完了条件。30分で決まる4つと、相談前に埋める1枚つき。
HTTPS、HSTS、CSP、フレーム制御、Cookie属性など。確かめ方・設定例・書き込み欄つき。
実行環境・情報の扱い・修正と再検証・未検証範囲の明記。15の設問と3社比較シート。
現在の構成や対策を伺い、確認すべき操作を一緒に整理します(30分・無料)。
無料相談を予約する ↗